เตือนภัยไซเบอร์เดือนตุลาคม 2569
เผยแพร่เมื่อ : พฤหัสบดี 29 ตุลาคม 2569 โดย สุพิชฌาย์ ถาวรลิมปะพงศ์ จำนวนผู้เข้าชม 155 คน
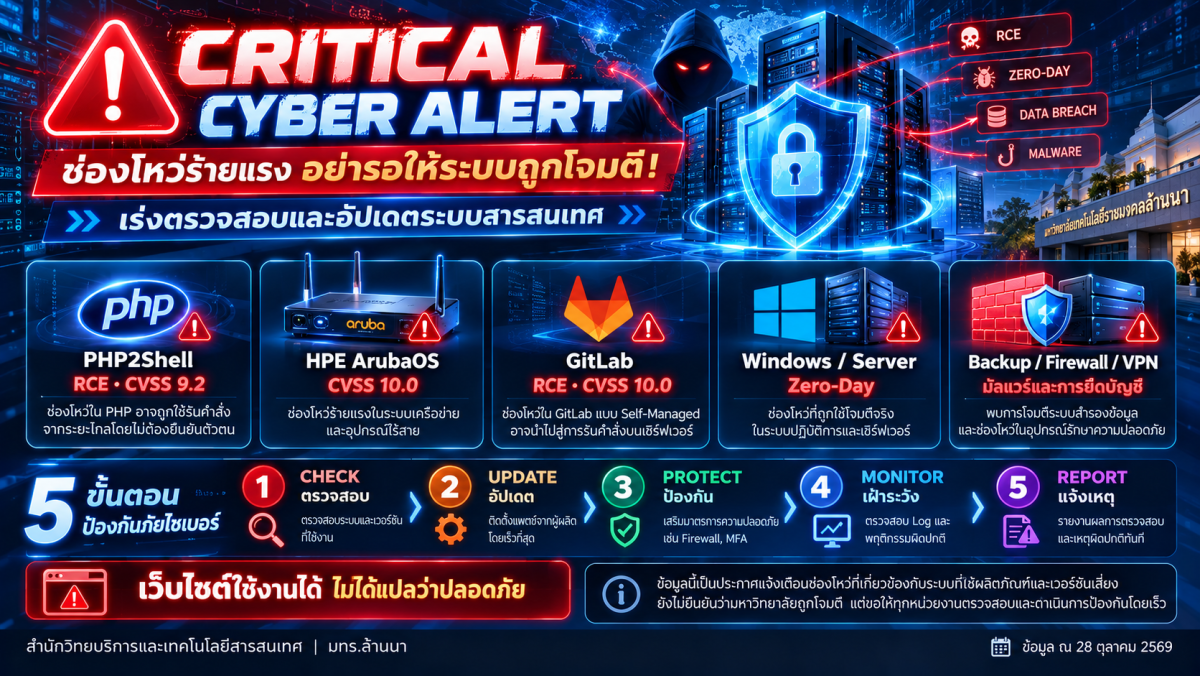
เตือนภัยไซเบอร์เดือนตุลาคม 2569! พบช่องโหว่ร้ายแรงหลายระบบ เสี่ยงถูกยึดเครื่อง ข้อมูลรั่วไหล และบริการหยุดชะงัก
มทร.ล้านนา ขอความร่วมมือบุคลากร นักศึกษา และผู้ดูแลระบบทุกหน่วยงาน เพิ่มความระมัดระวังภัยคุกคามไซเบอร์ พร้อมเร่งตรวจสอบและอัปเดตระบบให้ปลอดภัย
ในช่วงเดือนตุลาคม 2569 ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) และหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ ได้เผยแพร่ประกาศแจ้งเตือนช่องโหว่ร้ายแรงและการโจมตีทางไซเบอร์หลายรายการ ครอบคลุมเว็บไซต์ เครื่องแม่ข่าย ระบบเครือข่าย คอมพิวเตอร์ และแอปพลิเคชันที่ใช้งานในชีวิตประจำวัน โดยบางช่องโหว่มีหลักฐานการนำไปใช้โจมตีจริงแล้ว
ภัยคุกคามเหล่านี้อาจเปิดโอกาสให้ผู้ไม่หวังดีเข้าถึงระบบโดยไม่ได้รับอนุญาต ขโมยข้อมูล ติดตั้งมัลแวร์ หรือทำให้ระบบไม่สามารถให้บริการได้ตามปกติ หากองค์กรยังใช้งานซอฟต์แวร์ที่มีช่องโหว่และไม่ได้รับการแก้ไข
ภัยคุกคามสำคัญที่ทุกคนควรรู้
1. เว็บไซต์และเครื่องแม่ข่ายเสี่ยงถูกควบคุม — พบช่องโหว่ร้ายแรง เช่น PHP2Shell, Node2Shell และช่องโหว่ใน GitLab, NGINX รวมถึงซอฟต์แวร์พัฒนาเว็บไซต์อื่น ๆ ซึ่งบางรายการอาจทำให้ผู้โจมตีสั่งงานเครื่องแม่ข่ายจากระยะไกลได้ โดยเจ้าของระบบอาจไม่ทันสังเกตเห็น
2. ระบบเครือข่ายและอินเทอร์เน็ตอาจถูกโจมตี — มีประกาศช่องโหว่ระดับวิกฤตในอุปกรณ์ HPE ArubaOS, Cisco และระบบ Firewall/VPN บางผลิตภัณฑ์ ซึ่งอาจส่งผลต่อความปลอดภัยของเครือข่ายและความต่อเนื่องในการให้บริการ หากใช้อุปกรณ์รุ่นที่ได้รับผลกระทบ
3. คอมพิวเตอร์และบัญชีผู้ใช้งานมีความเสี่ยง — พบช่องโหว่ใน Windows และ Microsoft Authenticator บน Android รวมถึงภัยจากการหลอกขโมยบัญชีผู้ใช้ ซึ่งอาจนำไปสู่การเข้าถึงอีเมล เอกสาร และข้อมูลสำคัญโดยไม่ได้รับอนุญาต
4. ระบบสำรองข้อมูลและฐานข้อมูลอาจตกเป็นเป้าหมาย — มีรายงานการโจมตีระบบสำรองข้อมูลบางผลิตภัณฑ์ และประกาศอัปเดตความปลอดภัยจาก Oracle ความเสียหายที่อาจเกิดขึ้นรวมถึงข้อมูลรั่วไหล สูญหาย หรือไม่สามารถกู้คืนระบบได้เมื่อเกิดเหตุ
5. เครื่องมือ AI และซอฟต์แวร์ที่ดาวน์โหลดอาจแฝงมัลแวร์ — พบการโจมตีผ่านส่วนประกอบซอฟต์แวร์และไฟล์คำสั่งที่ใช้กับเครื่องมือ AI รวมถึงการฝังมัลแวร์ในคลังโปรแกรมออนไลน์ จึงควรติดตั้งซอฟต์แวร์จากแหล่งที่เชื่อถือได้และตรวจสอบก่อนใช้งาน
ทำไมเรื่องนี้จึงสำคัญกับเรา?
มหาวิทยาลัยใช้ระบบดิจิทัลในการเรียนการสอน การวิจัย การติดต่อสื่อสาร และการบริหารงาน หากระบบสำคัญถูกโจมตี อาจทำให้เว็บไซต์ใช้งานไม่ได้ ข้อมูลนักศึกษาและบุคลากรรั่วไหล หรือกระทบต่อการให้บริการของมหาวิทยาลัย
ข้อควรตระหนักคือ “เว็บไซต์ยังเปิดใช้งานได้ ไม่ได้หมายความว่าระบบปลอดภัย” เพราะช่องโหว่บางประเภทอาจถูกใช้โจมตีโดยไม่มีสัญญาณผิดปกติที่ผู้ใช้ทั่วไปมองเห็น
5 วิธีป้องกันภัยไซเบอร์ เริ่มทำได้ทันที
-
ตรวจสอบ (CHECK) — ผู้ดูแลระบบตรวจสอบซอฟต์แวร์และเวอร์ชันที่ใช้งาน ส่วนผู้ใช้ควรตรวจสอบแอปและอุปกรณ์ของตนเอง
-
อัปเดต (UPDATE) — ติดตั้งโปรแกรมแก้ไขช่องโหว่ อัปเดตระบบปฏิบัติการ แอปพลิเคชัน และอุปกรณ์ให้เป็นเวอร์ชันที่ปลอดภัย
-
ป้องกัน (PROTECT) — เปิดใช้การยืนยันตัวตนหลายขั้นตอน (MFA) ตั้งรหัสผ่านที่รัดกุม ไม่กดลิงก์หรือดาวน์โหลดไฟล์ที่น่าสงสัย
-
เฝ้าระวัง (MONITOR) — สังเกตการเข้าสู่ระบบผิดปกติ อีเมลแปลกปลอม หรือพฤติกรรมของอุปกรณ์ที่เปลี่ยนไป และให้ผู้ดูแลระบบตรวจสอบบันทึกเหตุการณ์อย่างสม่ำเสมอ
-
แจ้งเหตุ (REPORT) — หากพบสิ่งผิดปกติหรือสงสัยว่าบัญชีถูกบุกรุก ให้รีบแจ้งผู้ดูแลระบบหรือหน่วยงานที่รับผิดชอบทันที
ร่วมสร้างมหาวิทยาลัยที่ปลอดภัยจากภัยไซเบอร์
สำนักวิทยบริการและเทคโนโลยีสารสนเทศ มหาวิทยาลัยเทคโนโลยีราชมงคลล้านนา ขอความร่วมมือทุกหน่วยงานให้ความสำคัญกับการป้องกันภัยคุกคามไซเบอร์ โดยเฉพาะการตรวจสอบและแก้ไขช่องโหว่ระดับวิกฤต (Critical) และช่องโหว่ที่ถูกใช้โจมตีจริง พร้อมส่งเสริมให้บุคลากรและนักศึกษามีความรู้เท่าทันภัยไซเบอร์
การแจ้งเตือนครั้งนี้เป็นมาตรการป้องกันเชิงรุก ไม่ได้หมายความว่าระบบของมหาวิทยาลัยถูกโจมตีหรือมีข้อมูลรั่วไหลจากช่องโหว่ดังกล่าวแล้ว
“รู้ทันภัยไซเบอร์ อัปเดตให้ไว ป้องกันก่อนเกิดความเสียหาย”
ติดตามข่าวสารและคำแนะนำเพิ่มเติมจาก ThaiCERT ได้ที่ www.thaicert.or.th
สำนักวิทยบริการและเทคโนโลยีสารสนเทศ
มหาวิทยาลัยเทคโนโลยีราชมงคลล้านนา
ที่มา : เตือนภัยไซเบอร์เดือนตุลาคม 2569
- ประกาศกำหนดการพิธีพระราชทานปริญญาบัตร ครั้งที่ 6 ประจำปี...
- การสรรหาผู้สมควรดำรงตำแหน่งอธิการบดีมหาวิทยาลัยเทคโนโลยี...
- ข่าวประชาสัมพันธ์ สวส.มทร.ล้านนา : ศูนย์รวมบริการเทคโนโล...
- ประกาศประมูลขายทอดตลาดบ้านพักอาจารย์พร้อมรื้อถอน จำนวน 4...
- ประกาศประกวดราคาซื้อครุภัณฑ์ฟาร์มโคเนื้อ-กระบือ ต้นแบบเ...
- เตือนภัยไซเบอร์เดือนตุลาคม 2569
ออกแบบและพัฒนาโดย สำนักวิทยบริการและเทคโนโลยีสารสนเทศ มหาวิทยาลัยเทคโนโลยีราชมงคลล้านนา